https://www.autopsy.com/download/No mundo digital em constante expansão, a investigação forense digital tornou-se crucial para combater o cibercrime, recuperar dados perdidos e analisar incidentes de segurança. O Autopsy (disponível em autopsy.com) é uma poderosa ferramenta open source que se destaca neste campo, oferecendo um conjunto abrangente de funcionalidades para investigadores, profissionais de segurança e até utilizadores comuns. Vamos explorar o que é o Autopsy, as suas principais características, como funciona e porque é uma ferramenta tão valiosa. Prepara-te para mergulhar no mundo da análise forense digital!
O Que é o Autopsy? 🤔
O Autopsy é uma plataforma gráfica de análise forense digital, desenvolvida pelo Basis Technology. É uma ferramenta open source e gratuita, o que significa que o seu código fonte está disponível para qualquer pessoa examinar, modificar e distribuir. Isto promove a transparência, a colaboração e a constante evolução da ferramenta.
O Autopsy é construído sobre o framework do The Sleuth Kit (TSK), uma coleção de ferramentas de linha de comando também open source para análise forense de sistemas de ficheiros. O Autopsy fornece uma interface gráfica intuitiva e fácil de usar para o TSK, tornando-o acessível a utilizadores com diferentes níveis de experiência.
Para Que Serve o Autopsy? 🧐
O Autopsy é utilizado numa variedade de cenários de análise forense digital, incluindo:
- Investigação Criminal: Auxilia na análise de dispositivos apreendidos (computadores, telemóveis, discos rígidos, etc.) para identificar provas digitais relacionadas com crimes, como fraude, cibercrime, pornografia infantil, terrorismo, entre outros.
- Resposta a Incidentes de Segurança: Permite analisar sistemas comprometidos para identificar a origem e o impacto de ataques informáticos, como malware, ransomware, intrusões, etc.
- Recuperação de Dados: Ajuda a recuperar ficheiros apagados, partições perdidas e outros dados de dispositivos danificados ou formatados.
- Análise de Malware: Permite analisar o comportamento de malware e identificar as suas características, como ficheiros infetados, chaves de registo modificadas, ligações de rede estabelecidas, etc.
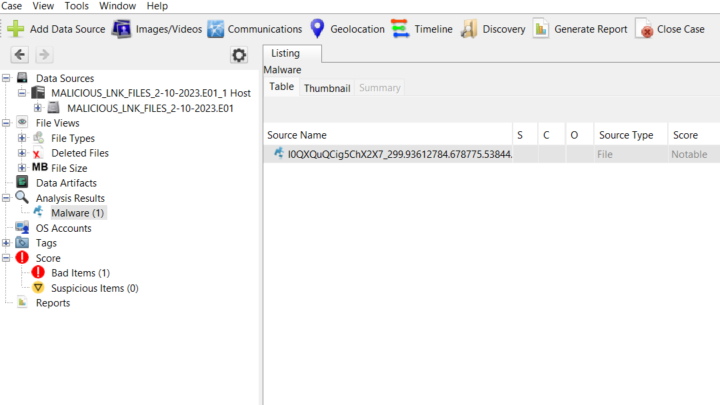
- Auditoria de Sistemas: Pode ser utilizado para auditar sistemas e identificar vulnerabilidades de segurança, configurações incorretas e outras potenciais ameaças.
- Educação e Formação: É uma excelente ferramenta para estudantes e profissionais que desejam aprender e praticar técnicas de análise forense digital.
Principais Características do Autopsy 🧰
O Autopsy oferece um vasto conjunto de funcionalidades, tornando-o uma ferramenta completa e versátil. Algumas das suas principais características incluem:
- Interface Gráfica Intuitiva: A sua interface gráfica é fácil de usar e navegar, mesmo para utilizadores sem experiência prévia em análise forense.
- Suporte a Vários Sistemas de Ficheiros: Suporta uma ampla gama de sistemas de ficheiros, incluindo NTFS, FAT, exFAT, HFS+, Ext2/3/4, YAFFS2, e outros.
- Análise de Linha do Tempo: Permite criar uma linha do tempo dos eventos ocorridos no sistema, facilitando a identificação de atividades suspeitas e a reconstrução da sequência de eventos.
- Pesquisa por Palavras-Chave: Permite pesquisar por palavras-chave em todo o dispositivo ou em ficheiros específicos, agilizando a localização de informações relevantes.
- Análise de Hash: Permite calcular hashes de ficheiros (MD5, SHA-1, SHA-256) para verificar a sua integridade e identificar ficheiros conhecidos (por exemplo, malware).
- Extração de Metadados: Extrai metadados de ficheiros (data de criação, data de modificação, autor, etc.), fornecendo informações adicionais sobre os ficheiros.
- Análise de E-mail: Permite analisar mensagens de e-mail, anexos e contactos de vários clientes de e-mail, como o Microsoft Outlook, Mozilla Thunderbird, e outros.
- Análise de Registos do Sistema: Permite analisar registos do sistema (Windows Event Logs, registos de aplicações, etc.) para identificar atividades suspeitas e eventos relevantes.
- Análise de Navegação Web: Permite analisar o histórico de navegação, cookies, cache e outros dados de navegadores web, como o Google Chrome, Mozilla Firefox, Microsoft Edge, e outros.
- Análise de Dispositivos Móveis: Suporta a análise de dispositivos móveis (Android e iOS) através da integração com outras ferramentas.
- Relatórios: Permite gerar relatórios detalhados das análises realizadas, incluindo informações sobre os ficheiros encontrados, eventos identificados, metadados extraídos, etc.
- Extensibilidade: Permite adicionar novas funcionalidades através de módulos (plugins) desenvolvidos pela comunidade ou por terceiros.
- Suporte Multi-utilizador: Permite o trabalho colaborativo de múltiplos utilizadores em simultâneo, partilhando o mesmo caso.
Como Funciona o Autopsy? ⚙️
O Autopsy funciona em várias etapas:
- Criação de um Caso: O utilizador começa por criar um novo caso, fornecendo um nome e uma descrição para o caso.
- Adição de uma Fonte de Dados: O utilizador adiciona uma fonte de dados ao caso, que pode ser uma imagem de disco (por exemplo, um ficheiro .dd, .E01, .img), um dispositivo físico (disco rígido, pen USB, etc.) ou uma pasta local.
- Configuração de Módulos de Ingestão: O utilizador seleciona os módulos de ingestão (ingest modules) que deseja executar. Estes módulos são responsáveis por analisar a fonte de dados e extrair informações relevantes. Existem módulos para análise de sistemas de ficheiros, extração de metadados, pesquisa por palavras-chave, análise de e-mail, análise de registos do sistema, etc.
- Execução da Análise: O Autopsy executa os módulos de ingestão selecionados e analisa a fonte de dados. Este processo pode levar algum tempo, dependendo do tamanho da fonte de dados e da complexidade da análise.
- Exploração dos Resultados: Após a análise, o utilizador pode explorar os resultados através da interface gráfica do Autopsy. Pode navegar pela estrutura de ficheiros, visualizar ficheiros, pesquisar por palavras-chave, analisar a linha do tempo, examinar metadados, etc.
- Geração de Relatórios: O utilizador pode gerar relatórios detalhados das análises realizadas, que podem ser utilizados para documentar as descobertas, apresentar provas em tribunal ou partilhar informações com outros investigadores.
Porque Escolher o Autopsy? 👍
Existem várias razões para escolher o Autopsy como ferramenta de análise forense digital:
- Gratuito e Open Source: É uma ferramenta gratuita e de código aberto, o que significa que não tem custos de licenciamento e pode ser utilizada livremente.
- Fácil de Usar: A sua interface gráfica intuitiva torna-o acessível a utilizadores com diferentes níveis de experiência.
- Poderoso e Versátil: Oferece um vasto conjunto de funcionalidades para análise forense digital, abrangendo diferentes tipos de dispositivos e sistemas de ficheiros.
- Comunidade Ativa: Possui uma comunidade ativa de utilizadores e desenvolvedores, que contribuem para o desenvolvimento da ferramenta, criam módulos adicionais e fornecem suporte.
- Em Constante Evolução: É uma ferramenta em constante desenvolvimento, com novas funcionalidades e melhorias a serem adicionadas regularmente.
- Multiplataforma: Funciona em Windows, macOS e Linux.
Ferramenta Essencial para a Era Digital 🌐
É possível integrar mais funcionalidades, com a instalação de plugins.
O Autopsy é uma ferramenta poderosa e versátil que se tornou indispensável para profissionais de segurança, investigadores e qualquer pessoa interessada em análise forense digital. A sua combinação de funcionalidades avançadas, facilidade de uso e natureza open source torna-o uma escolha excelente para quem procura uma solução completa e acessível para investigar incidentes de segurança, recuperar dados perdidos e desvendar os mistérios do mundo digital. Se estás interessado em análise forense digital, o Autopsy é, sem dúvida, uma ferramenta que deves conhecer e experimentar.